2026年10月28日現在。
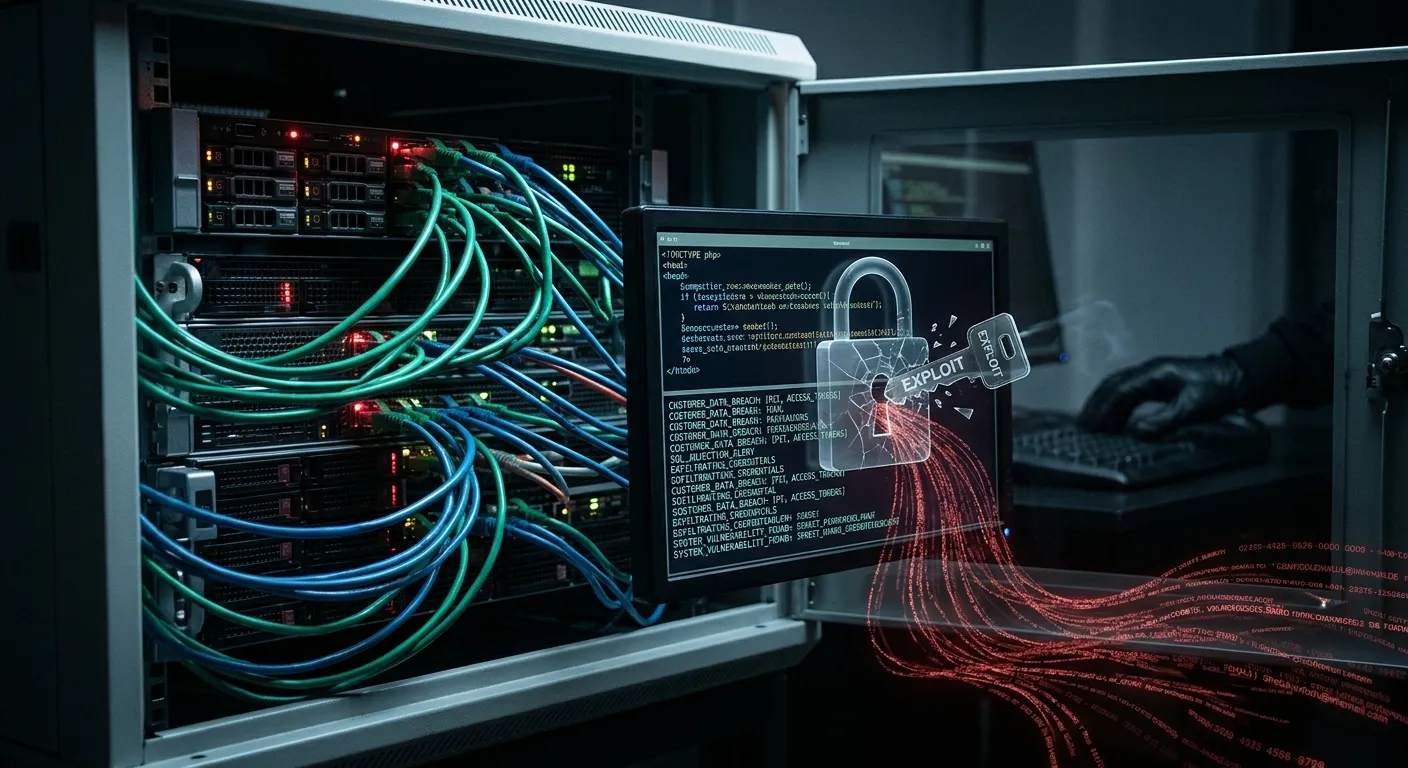
PHPに発見されたPHP2Shellという脆弱性が原因とみられる不正アクセスによる情報流出相次いでいます。
この記事ではこの流出がどうして起きてしまっているのか、詳しくではなく、分かりやすい言葉で説明していきたいと思います。
PHPって何?
まずはPHPとは何なのかを説明しますね。
PHP(ピー・エイチ・ピー)とは、Webサイトの裏側で動き、データの処理や会員登録、ログインなどを実行するためのプログラミング言語です。
例えば、ネットショップでログインするとき、画面にメールアドレスとパスワードを入力します。その情報を受け取り、登録済みの会員情報と照合して、ログインできるかどうかを判断する。こうした処理をPHPで作ることができます。
イメージとしては、次のような役割分担です。
- HTML・CSS: Webサイトの見た目を作る
- JavaScript・React: 画面の動きや操作を作る
- PHP: サーバー側でデータを処理したり、ログインなどの仕組みを動かしたりする
- データベース: 会員情報や注文履歴などを保存する
つまり、PHP自体にデータを保存するわけではありません。サーバー上でプログラムを実行し、データベースなどと連携してWebサイトの機能を動かすための言語です。
今回の事案について、抑えておかないといけないのは「サーバー上でプログラムを実行する」というところです。
プログラムを実行する場所に脆弱性があるとどうなるのか?
なぜ情報流出とこの脆弱性が関係あるのでしょう?
サーバー上といってもイメージがわかないと思うので、簡単に説明しましょう。
PHPを使って作られたサイトやWebアプリで、会員情報など個人情報を入力してログインするものがあるとします。
これは皆さんが見ているWebサイトの裏側でプログラムを実行し、同じサーバー上にあるデータベースにアクセスしています。
ここでデータにアクセスしているPHPに脆弱性があり、そこを通じて会員でないとアクセスできないデータに不正にアクセスできるプログラムを実行されたらどうなるでしょう?
答えは簡単ですね。データを盗まれてしまうということになるのです。
パッチでは防げない攻撃
脆弱性の対策としてパッチ適用がされましたが、これで不正アクセス全般を防げるわけではありません。
その対象の脆弱性からの攻撃は防げるようになりますが、一度通られて、実行されてしまった不正アクセスを基に悪意のある攻撃はいくらでも考えられるからです。設定ミスなどがあった場合は、言語そのものにある脆弱性とは別の脆弱性になり、予測できない攻撃につながるかもしれないのです。
あまり脅しても仕方がありませんが、実際問題、パッチは侵入経路を塞ぐ対策であり、その対象のシステムそのものを不正アクセスから守る万全な対策とは言えないというのが現状です。
世界の70%がPHP
Wordpressというホームページやブログを作る際につかうCMSがあります。
皆さんも聞いたことがあるでしょうし、自分の会社のホームページがWordpressでつくられている、という人は少なくないはずです。
それもそのはず、世界の70%のWebサイトやWebサービスがPHPでかかれたものだと言われています。
サーバーが必要で、サーバー上にページをおいてそのバックで、先ほど述べた処理をしているという理解で良いでしょう。
そして、今の情報流出の問題は同じサーバー上にデータベースがあることと、データにアクセスするためのプログラムがPHPによってサーバー上で行われていることです。
このPHPに今回のような脆弱性が見つかり、そこから不正アクセスが可能になるということは、一瞬で絶対にアクセスしてほしくないデータに簡単にアクセスできるようになるということ。
構造自体に問題があるのかもしれません。
静的ホスティングとセキュリティリスクの少ない構成
当社ではいち早く、AIをつかったバイブコーディングによる開発を始めました。
我々は規模の小さい開発会社なので、スモールスタートするために最小構成により開発するスタイルを追い求めていました。
そして、静的ホスティングによるWebサービスの公開と、実行プログラムをクラウドデータベースサービスやホスティングサービス上で実行する方法をとることにしました。
分かりやすく説明しますね。
PHPはサーバー上、つまり誰でもアクセスできる場所で、サインアップやログインを行います。それに対して私たちが選んだ構成は、だれでもアクセスできる場所には、大事なデータにつながるプログラムは実行せず、データを保管しているクラウドデータベースサービスの機能を使ってそこで関数を実行する方法なのです。
これをサーバーレス関数をつかう、というように表現しています。
また私たちが運用しているWebサイトはWordpressのようなPHPを使ったものではありません。これもレンタルしたサーバー上に表示しているサイトではなく、ホスティングサービスというものを使って公開しています。
このようにすることで、皆さんが見ているサイトの裏側で行う、あまり人にはアクセスしてほしくないプログラムは、すべて誰でも彼でもアクセスできない場所でひっそりと行うことができるのです。
ホスティングサービスによるデプロイ
デプロイとかホスティングとか聞きなれない言葉だとは思いますが、こんな情報流出が問題になっている今、時代は私たちが選んだ構成へと進んでいくかもしれません。
少なくとも、いまWordpressのホームページを運用しているあなたの会社。ちょっと不安になってますよね?
私達はNext.jsというこれからの時代のフレームワークによるサイト作成や運営の方法をたったの2時間の研修で教えています。
毎月それなりの金額を払って、セキュリティリスクの高いサイトを運用しているのは不安ではありませんか?
チャット入力によるバイブコーディングで、簡単にサイトが作れるだけでなく、セキュリティリスクが低い構成で運用する方法をお伝えしています。
ご興味がありましたら下記URLよりどうぞ。